微信扫码


微信扫码

138-3822-3726
文熙信息科技
郑州市金水区金水路299号浦发国际金融中心
除了上面列出的核心层之外,以下是一些在许多物联网平台架构中发挥作用的其他元素。
边缘计算和雾计算
边缘计算和雾计算扩展了传统的物联网架构,使数据处理能够在更靠近数据源的地方进行。边缘计算涉及在设备本身或本地网关上执行计算和过滤,从而降低延迟、节省带宽并支持实时应用。这减轻了集中式数据中心的负担,并支持在连接不稳定的环境中离线运行。
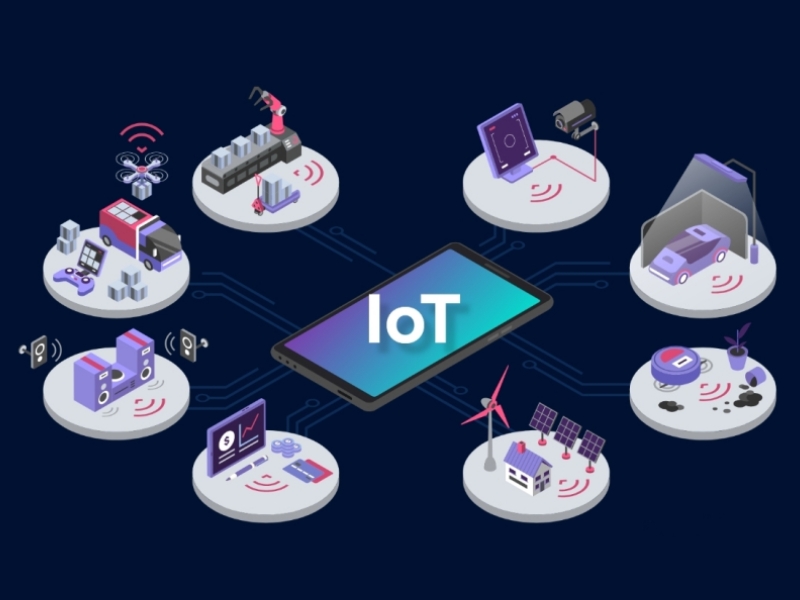
雾计算通过将数据处理分布在位于设备和云之间的中间节点(例如网关、路由器)上,从而完善了边缘计算策略。这些节点支持更精细的资源分配和本地实时分析。边缘和雾计算范式的结合有助于提高可扩展性、增强隐私保护,并确保本地化地遵守区域数据治理法规。选择合适的边缘、雾和云资源组合取决于应用的具体需求,例如对延迟的敏感性和监管限制。
云集成模型
云集成模型描述了物联网平台如何与公有云、私有云或混合云交互,以实现可扩展的数据处理、存储和分析。集成模型可以是云优先的,即设备直接将数据发送到云端;也可以是混合的,即关键处理在本地进行,而长期存储和繁重的分析则在云端执行。这种选择会影响延迟、成本、安全性和合规性等方面的考量。
与云服务(AWS IoT、Azure IoT Hub 等)的原生集成可实现快速配置、弹性扩展以及对高级分析或 AI 服务的访问。多云和混合云策略可提高可靠性并避免厂商锁定,但会增加架构复杂性。高效的物联网平台可标准化 API 并支持一致的数据治理,而无需考虑部署拓扑结构。
安全层
物联网平台的所有架构层都嵌入了安全层,以应对设备冒充、数据劫持和拒绝服务攻击等威胁。它为设备到云端和设备到设备的通信实施了身份验证、身份管理和加密协议。安全启动机制、硬件信任根和定期漏洞评估维护了系统的完整性和弹性。
持续监控、异常检测和事件响应能力有助于降低新兴网络威胁的风险。安全策略必须针对资源受限的终端以及功能强大的后端服务器进行定制。诸如 GDPR 或 HIPAA 等法规要求对数据访问、保留和删除进行严格控制。一个架构完善的物联网平台将安全性作为基础要素,而非事后考虑。
一些被广泛认可的安全标准指导着安全物联网系统的实施:
NISTIR 8259A 和 8259B分别概述了物联网设备的网络安全基本能力和建议的联邦机构行动,为设备级和系统级安全提供了一个结构化的框架。
GSMA 物联网安全指南为保护设备、网络和服务层的物联网服务提供了实用建议,尤其侧重于移动连接。
ETSI EN 303 645是消费物联网的基准标准,定义了强制性和推荐性安全规定,例如安全存储、软件完整性和漏洞披露。

